Domain oapp.de kaufen?
Wir ziehen mit dem Projekt
oapp.de um.
Sind Sie am Kauf der Domain
oapp.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain oapp.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Botnet Detection, Fachbücher von David Dagon, Wenke Lee, Cliff WangDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
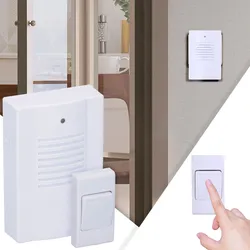
Funktürklingel mit 16 Melodien: Kabellos, flexibel & einfach, Batteriebetrieben für überall, Lautstark & zuverlässigPerfekt für den Wohnraum Garten und Keller: Ehrlich gesagt wie oft haben Sie schon den Paketdienst verpasst? Mit dieser praktischen Funktürklingel gehören Gäste oder Lieferdienste die unerkannt gehen mussten endgültig der Vergangenheit an. Das drahtlose Klingelset besteht aus einem Sender und einem Empfänger der Sie überallhin begleitet. Selbst in der Garage Keller oder im Garten wird kein Klingeln überhört. Konfigurierbar: An dieser kabellosen Türglocke können verschiedene Melodien eingestellt werden. Wählen Sie den Klingelton der zu Ihrer Stimmung passt. Robustes Design: Sowohl der Klingelknopf als auch der Empfänger arbeiten mit Batteriebetrieb. Daher ist für diese Funktürklingel keine Verkabelung erforderlich und sie kann überall platziert werden wo Sie es wünschen. Die Montage ist denkbar einfach und kann sogar mit doppelseitigem Klebeband erfolgen. Kabellose Funktürklingel mit Empfänger Farbe: Weiss Inklusive Lichtsignal - ideal für Personen mit Hörproblemen Reichweite bis zu 30 m Einstellbar: 16 verschiedene Klingeltöne Einfache Montage - keine Verkabelung erforderlich Stromversorgung: 3x AA/LR06 (nicht im Lieferumfang enthalten - bitte dazu bestellen) Auch für Wochenendgrundstücke oder Campingplätze geeignet9,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man effizient und benutzerfreundlich Formulare erstellen, um Daten schnell und einfach zu erfassen?
1. Verwende eine klare und logische Struktur für das Formular, um die Navigation zu erleichtern. 2. Nutze automatische Vervollständigungsfunktionen und Validierungen, um Fehler zu minimieren. 3. Stelle sicher, dass das Formular auf verschiedenen Geräten und Bildschirmgrößen gut lesbar und bedienbar ist. **
-
Wie kann ich effizient und benutzerfreundlich Formulare erstellen, um Daten einfach und sicher zu erfassen?
Verwende eine geeignete Software oder Plattform, die es ermöglicht, benutzerfreundliche Formulare zu erstellen. Strukturiere die Formulare logisch und übersichtlich, um die Dateneingabe für die Nutzer zu erleichtern. Implementiere Sicherheitsmaßnahmen wie Verschlüsselung und Zugriffsbeschränkungen, um die Daten vor unbefugtem Zugriff zu schützen. **


Wie kann ich Dateien sicher und einfach mit anderen Benutzern über einen Dateifreigabe-Service teilen? Welche Dateifreigabe-Services sind benutzerfreundlich und kostenfrei?
Du kannst Dateien sicher und einfach über einen Dateifreigabe-Service teilen, indem du einen zuverlässigen Anbieter wählst, der eine sichere Verschlüsselung und Passwortschutz bietet. Einige benutzerfreundliche und kostenfreie Dateifreigabe-Services sind Dropbox, Google Drive und WeTransfer. **
Wie kann man ein digitales Kontaktverzeichnis effizient und benutzerfreundlich gestalten, um wichtige Kontaktdaten schnell und einfach zu finden?
Ein digitales Kontaktverzeichnis sollte übersichtlich und intuitiv gestaltet sein, um eine schnelle Navigation zu ermöglichen. Die Möglichkeit zur Filterung und Sortierung der Kontakte nach verschiedenen Kriterien erleichtert die Suche nach spezifischen Informationen. Zudem sollte die Möglichkeit bestehen, Notizen oder Tags zu den Kontakten hinzuzufügen, um wichtige Details schnell wiederzufinden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
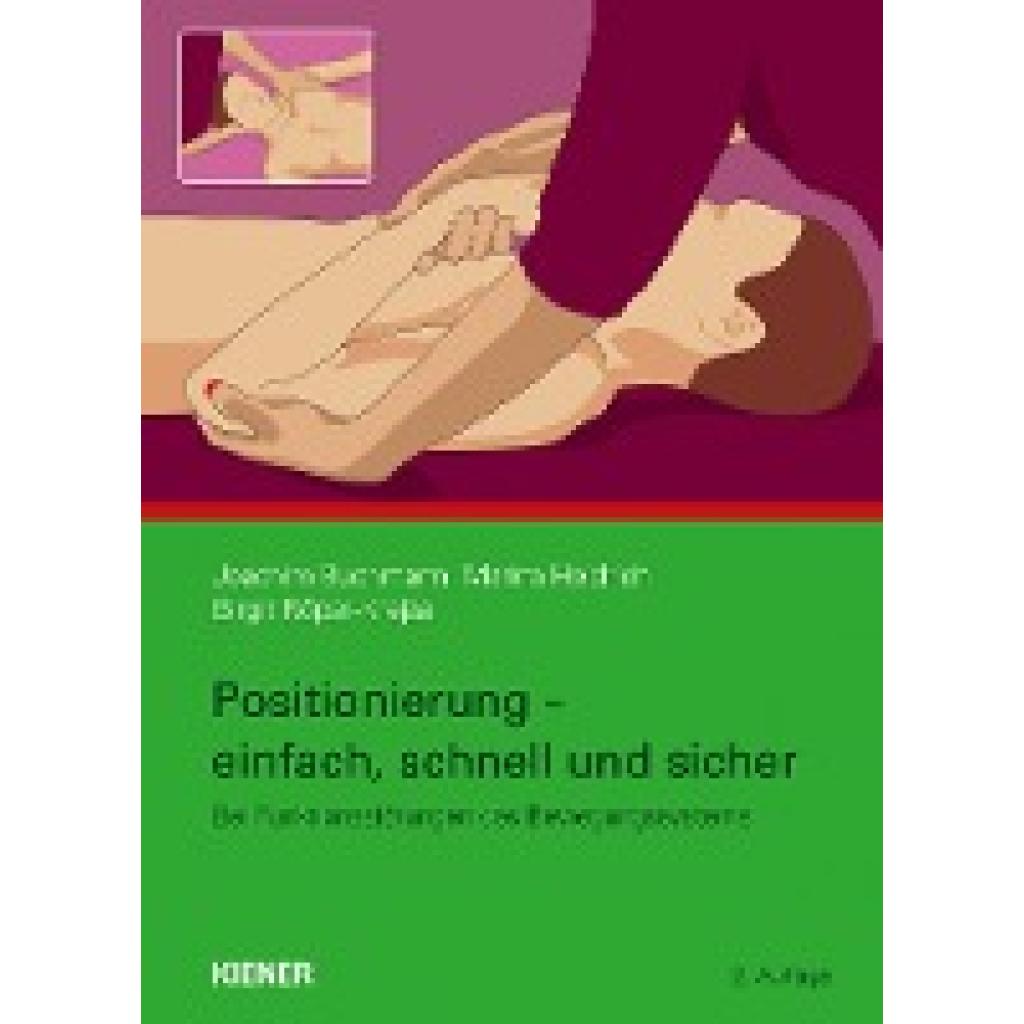
Buchmann, Joachim: Positionierung - einfach, schnell und sicherPositionierung - einfach, schnell und sicher , Nur ein Jahr nach Erscheinen der ersten Auflage liegt nun die zweite, überarbeitete Auflage des Buches vor! Es wurde von den Autoren gründlich durchgearbeitet und ergänzt um die Positionierungsbehandlung bei ulnarer Epikondylopathie sowie um wertvolle Informationen in den Exkursen aus dem Erfahrungsschatz der Autoren. Dieses "Praxis-Bilderbuch" bietet eine außerordentlich präzise und praktikable Anleitung mit Punkt-für-Punkt-Handlungsanweisungen und einprägsamen Zeichnungen. Die Autoren beschreiben ihr Konzept für eine Weiterentwicklung und Optimierung der von Lawrence Jones entwickelten Strain-Counterstrain-Technik. Der Therapeut wird im Buch Schritt für Schritt durch die Behandlung der verschiedenen Körperregionen geführt. Die Grundlage von Jones' Theorie ist die Beobachtung, dass Patienten jeden Schmerz innerhalb des Bewegungssystems durch eine bestimmte Körperposition versuchen zu reduzieren. Er fand Zonen vermehrter Spannung an der Körperoberfläche, Tenderpoints genannt, die für ihn Hinweis auf schmerzhafteFunktionsbeeinträchtigung und gleichzeitig Ausgangspunkt der Behandlung waren. Die Strain-Counterstrain-Technik ist darauf gerichtet, über eine für den Patienten schmerzarme, im besten Fall schmerzfreie Positionierung eine Dysfunktion und die damit verbundene Spannungsvermehrung zu beseitigen.. Die Methode basiert auf neurophysiologischen Überlegungen. Sie erfordert jedoch langsame Positionierungs- und Palpationsschritte und verursacht damit einen immensen Zeitaufwand. Dies führte die Autoren zu der Überlegung, ob nicht Fazilitationstechniken im Rahmen der Durchführung der Methode diesen Zeitaufwand reduzieren könnten. Sie entwickelten ein nahezu durchgängig mit Kompression, gelegentlich auch mit Traktion arbeitendes Behandlungsvorgehen, das bei unverminderter Effektivität eine entscheidende Zeitoptimierung ermöglicht. Daraus wiederum entstand eine detaillierte Handlungsanweisung für das Auffinden von Tenderpoints, deren Zuordnung zu Funktionsstörungen am Bewegungssystem und zum jeweiligen therapeutischen Vorgehen. , Seife > Autopflege & Aufbereitung , Erscheinungsjahr: 201907, Produktform: Kartoniert, Autoren: Buchmann, Joachim~Heidrich, Marina~Röper-Krejza, Birgit, Edition: REV, Auflage: 19002, Seitenzahl/Blattzahl: 205, Abbildungen: über 150 Abbildungen, Keyword: Bewegungsapparat; Bewegungsbeeinträchtigung; Epicondylitis; Faszillationstechniken; Funktionsfähigkeit; Halswirbelsäule; Iliosakralgelenk; Kompression; Manuelle Behandlung; Manuelle Therapie; Neurophysiologie; Osteopathie; Palpation; Physiotherapie; Schmerz; Schmerzbehandlung; Strain-Counterstrain-Technik; Tenderpoints; Traktion; ulnare Epikondylopathie, Fachschema: Chiropraktik~Manuelle Medizin / Chiropraktik~Osteopathie~Wirbelsäule / Osteopathie~Orthopädie~Physikalische Therapie~Physiotherapie, Fachkategorie: Physiotherapie~Chiropraktik und Osteopathie, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, Fachkategorie: Orthopädie und Brüche, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiener Verlag, Verlag: Kiener Verlag, Verlag: KIENER Verlag, Länge: 269, Breite: 198, Höhe: 17, Gewicht: 698, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783943324730, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 200044562,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Botnet Detection, Fachbücher von David Dagon, Wenke Lee, Cliff WangDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Funktürklingel mit 16 Melodien: Kabellos, flexibel & einfach, Batteriebetrieben für überall, Lautstark & zuverlässigPerfekt für den Wohnraum Garten und Keller: Ehrlich gesagt wie oft haben Sie schon den Paketdienst verpasst? Mit dieser praktischen Funktürklingel gehören Gäste oder Lieferdienste die unerkannt gehen mussten endgültig der Vergangenheit an. Das drahtlose Klingelset besteht aus einem Sender und einem Empfänger der Sie überallhin begleitet. Selbst in der Garage Keller oder im Garten wird kein Klingeln überhört. Konfigurierbar: An dieser kabellosen Türglocke können verschiedene Melodien eingestellt werden. Wählen Sie den Klingelton der zu Ihrer Stimmung passt. Robustes Design: Sowohl der Klingelknopf als auch der Empfänger arbeiten mit Batteriebetrieb. Daher ist für diese Funktürklingel keine Verkabelung erforderlich und sie kann überall platziert werden wo Sie es wünschen. Die Montage ist denkbar einfach und kann sogar mit doppelseitigem Klebeband erfolgen. Kabellose Funktürklingel mit Empfänger Farbe: Weiss Inklusive Lichtsignal - ideal für Personen mit Hörproblemen Reichweite bis zu 30 m Einstellbar: 16 verschiedene Klingeltöne Einfache Montage - keine Verkabelung erforderlich Stromversorgung: 3x AA/LR06 (nicht im Lieferumfang enthalten - bitte dazu bestellen) Auch für Wochenendgrundstücke oder Campingplätze geeignet9,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man effizient und benutzerfreundlich Formulare erstellen, um Daten schnell und einfach zu erfassen?
1. Verwende eine klare und logische Struktur für das Formular, um die Navigation zu erleichtern. 2. Nutze automatische Vervollständigungsfunktionen und Validierungen, um Fehler zu minimieren. 3. Stelle sicher, dass das Formular auf verschiedenen Geräten und Bildschirmgrößen gut lesbar und bedienbar ist. **
-
Wie kann ich effizient und benutzerfreundlich Formulare erstellen, um Daten einfach und sicher zu erfassen?
Verwende eine geeignete Software oder Plattform, die es ermöglicht, benutzerfreundliche Formulare zu erstellen. Strukturiere die Formulare logisch und übersichtlich, um die Dateneingabe für die Nutzer zu erleichtern. Implementiere Sicherheitsmaßnahmen wie Verschlüsselung und Zugriffsbeschränkungen, um die Daten vor unbefugtem Zugriff zu schützen. **
-
Wie kann ich Dateien sicher und einfach mit anderen Benutzern über einen Dateifreigabe-Service teilen? Welche Dateifreigabe-Services sind benutzerfreundlich und kostenfrei?
Du kannst Dateien sicher und einfach über einen Dateifreigabe-Service teilen, indem du einen zuverlässigen Anbieter wählst, der eine sichere Verschlüsselung und Passwortschutz bietet. Einige benutzerfreundliche und kostenfreie Dateifreigabe-Services sind Dropbox, Google Drive und WeTransfer. **
-
Wie kann man ein digitales Kontaktverzeichnis effizient und benutzerfreundlich gestalten, um wichtige Kontaktdaten schnell und einfach zu finden?
Ein digitales Kontaktverzeichnis sollte übersichtlich und intuitiv gestaltet sein, um eine schnelle Navigation zu ermöglichen. Die Möglichkeit zur Filterung und Sortierung der Kontakte nach verschiedenen Kriterien erleichtert die Suche nach spezifischen Informationen. Zudem sollte die Möglichkeit bestehen, Notizen oder Tags zu den Kontakten hinzuzufügen, um wichtige Details schnell wiederzufinden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.